

포지션 상세
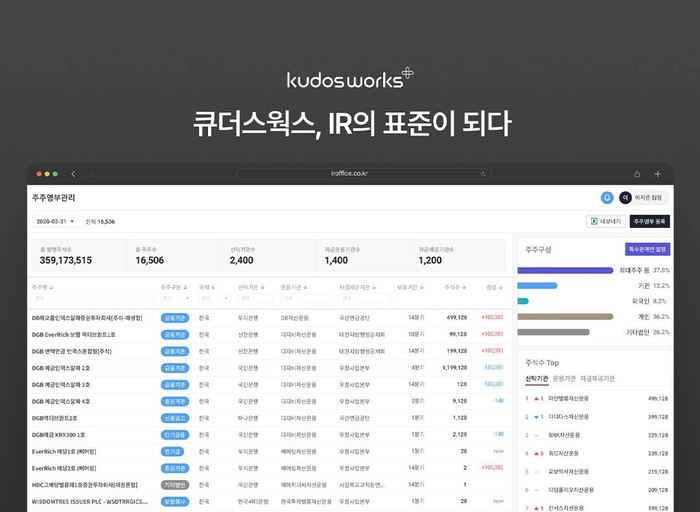
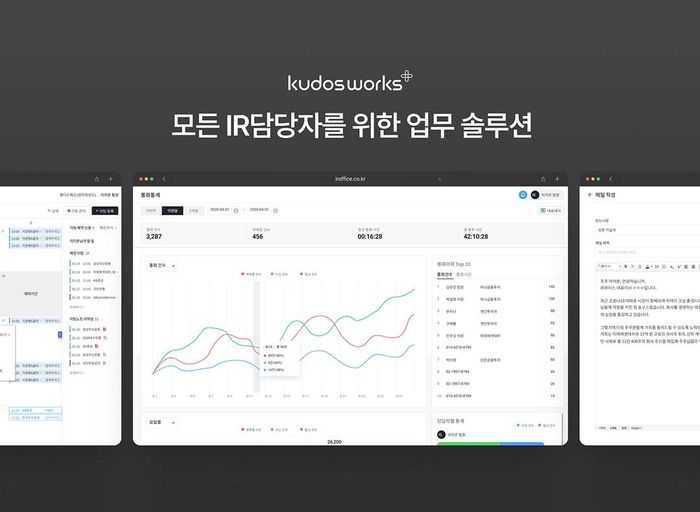
IR큐더스는 2000년 설립, 국내 최초로 IR과 PR을 통합한 컨설팅 서비스를 실시하여 IR의 새로운 패러다임을 제시하며 국내 최고의 IPR컨설팅 기업으로서 명성을 이어가고 있습니다. IR큐더스는 대한민국 최대 IR컨설팅 및 솔루션 전문기업으로, 기업과 투자자 간 커뮤니케이션 확장과 효율화를 지원하고 있습니다. 업계 최고 전문가 및 네트워크를 보유하고 있으며 2021년 3월 국내 최초 SaaS 기반의 상장기업 대상 주주 및 투자자 관리 솔루션인 kudos works를 출시하여 현재 합계 시가총액 500조 원이 넘는 상장기업들을 고객삼아 성장하고 있습니다. 2025년 현재, 10배 이상의 매출 성장을 기록하며 Product-Market-Fit을 달성하였고 '주주우대'와 같은 B2C 플랫폼 서비스를 신규 오픈하며 사업 영역 확장을 본격화하고 있습니다. 그리고 이제는 국내 최초의 주주총회 통합 플랫폼을 통해 주주총회 시장까지도 진입하고 있습니다.
[합류하게 될 조직에 대한 소개]
인프라실은 kudos works, 주주우대, 주주총회 통합 플랫폼 등 당사가 제공하는 모든 SaaS 서비스의 인프라를 설계·구축·운영하는 조직입니다. 현재 서비스 인프라는 KT 목동 데이터센터(IDC) 내 온프레미스 환경으로 구축되어 있으며, 방화벽·DDoS·IPS·WAF·VPN 등 보안장비와 DB 접근제어·암호화 솔루션, 네트워크 장비를 인프라실이 직접 운영하고 있습니다. 당사는 IDC 중심의 인프라를 점진적으로 클라우드로 전환하려 합니다. 단, 개인정보를 취급하는 마이크로서비스와 DB 등은 IDC를 지속적으로 활용할 예정이므로, IDC와 클라우드 네트워크가 안전하게 연결된 하이브리드 구조를 운영하게 됩니다. 지원자분께서는 인프라실 소속 네트워크·보안 엔지니어로서, IDC와 클라우드 양쪽의 네트워크 및 보안장비를 운영하고, ISMS 인증 갱신과 ISMS-P 인증 준비에 필요한 보안 운영 증적을 관리하는 역할을 담당하게 됩니다. 또한 CISO(정보보호최고책임자) 및 인프라실장과 협업하여 보안 정책을 실제 네트워크·장비 설정으로 구현하고, 고객사 보안점검에 대응하는 실무 담당자 역할을 수행합니다.
1. 보안장비 및 보안솔루션 운영
• IDC/사무실 방화벽 정책 운영 및 정책 검토
• 보안장비(DDoS, IPS, WAF, IPSec-VPN, SSL-VPN) 운영
• DB보안솔루션(DB접근제어, DB암호화) 운영
• 보안장비 및 솔루션 일일/월간/분기 점검
• 보안관제 업무 대응 (관제 이벤트 분석, 차단 조치, 후속 대응)
• 전사 업무단말 보안점검
2. 네트워크 운영 (IDC / 사무실 / 클라우드)
• 네트워크 장비(라우터/L2/L3/L4스위치) 운영 및 구성 변경
• 클라우드 네트워크(VPC, 서브넷, 보안그룹, 라우팅) 구성 및 운영
• IDC-클라우드 간 연결(전용선, VPN) 구성 및 운영
• 네트워크 모니터링 시스템(NMS) 운영 및 네트워크 일일/월간/분기 점검
• IDC NAS 운영 관리
• 사무실 출입통제 시스템/CCTV 운영 지원"
3. 인증 및 고객사 보안점검 대응
• ISMS 인증심사 증적자료 작성 및 관리 (보안 운영 영역)
• ISMS-P 인증 준비에 필요한 보안 통제 항목 이행 및 증적 관리
• 고객사 보안점검 인터뷰 및 증적자료 작성
• 온라인 서비스 보안성 관련 고객사 문의 대응 지원
4. 보안 정책 구현 및 개선
• CISO가 수립한 정보보호 정책·지침을 네트워크 및 장비 설정으로 구현
• 취약점 점검 결과에 따른 보완 조치 수행
• 침해사고 대응훈련 참여 및 대응 절차 개선
• 보안장비·솔루션 도입 검토 및 교체 계획 수립 지원
• 인프라 운영 보고서 작성 (네트워크·보안 영역)
[핵심 역량]
• 방화벽, IPS, WAF, DDoS, VPN 등 보안장비를 직접 운영하며 정책을 설계·관리한 경험
• IDC 네트워크와 클라우드 네트워크를 모두 이해하고 두 환경을 안전하게 연결할 수 있는 역량
• 보안관제 이벤트를 분석하고 실제 차단·대응 조치까지 수행한 경험
• ISMS 등 인증심사에서 증적자료를 직접 작성·관리한 경험
• 보안 요구사항을 장비·네트워크 설정으로 정확하게 구현하는 실행력
• 점검·이력 관리를 꼼꼼하게 수행하고 문서로 남기는 성실함
• 상장기업 또는 대고객이 사용하는 미션 크리티컬 SaaS 서비스 인프라 구축 / 설계 / 운영 경험
• 5년 이상의 네트워크 또는 정보보안 엔지니어링 경력
• 방화벽(Fortinet, Palo Alto, 시큐아이 등) 정책 운영 경험
• IPS, WAF, DDoS 방어 장비 중 2종 이상 운영 경험
• IPSec-VPN, SSL-VPN 구성 및 운영 경험
• 라우터, L2/L3/L4 스위치 구성 및 운영 경험 (VLAN, 라우팅, 이중화 등)
• AWS, Azure, GCP, NCP 등 퍼블릭 클라우드의 네트워크(VPC, 보안그룹, 전용선/VPN 연결) 구성 경험
• DB접근제어 또는 DB암호화 솔루션 운영 경험
• NMS 등 네트워크 모니터링 도구 운영 경험
• 보안관제 대응 및 취약점 보완 조치 경험
[합류하게 될 조직에 대한 소개]
인프라실은 kudos works, 주주우대, 주주총회 통합 플랫폼 등 당사가 제공하는 모든 SaaS 서비스의 인프라를 설계·구축·운영하는 조직입니다. 현재 서비스 인프라는 KT 목동 데이터센터(IDC) 내 온프레미스 환경으로 구축되어 있으며, 방화벽·DDoS·IPS·WAF·VPN 등 보안장비와 DB 접근제어·암호화 솔루션, 네트워크 장비를 인프라실이 직접 운영하고 있습니다. 당사는 IDC 중심의 인프라를 점진적으로 클라우드로 전환하려 합니다. 단, 개인정보를 취급하는 마이크로서비스와 DB 등은 IDC를 지속적으로 활용할 예정이므로, IDC와 클라우드 네트워크가 안전하게 연결된 하이브리드 구조를 운영하게 됩니다. 지원자분께서는 인프라실 소속 네트워크·보안 엔지니어로서, IDC와 클라우드 양쪽의 네트워크 및 보안장비를 운영하고, ISMS 인증 갱신과 ISMS-P 인증 준비에 필요한 보안 운영 증적을 관리하는 역할을 담당하게 됩니다. 또한 CISO(정보보호최고책임자) 및 인프라실장과 협업하여 보안 정책을 실제 네트워크·장비 설정으로 구현하고, 고객사 보안점검에 대응하는 실무 담당자 역할을 수행합니다.
주요업무
[합류 시 담당하게 될 업무]1. 보안장비 및 보안솔루션 운영
• IDC/사무실 방화벽 정책 운영 및 정책 검토
• 보안장비(DDoS, IPS, WAF, IPSec-VPN, SSL-VPN) 운영
• DB보안솔루션(DB접근제어, DB암호화) 운영
• 보안장비 및 솔루션 일일/월간/분기 점검
• 보안관제 업무 대응 (관제 이벤트 분석, 차단 조치, 후속 대응)
• 전사 업무단말 보안점검
2. 네트워크 운영 (IDC / 사무실 / 클라우드)
• 네트워크 장비(라우터/L2/L3/L4스위치) 운영 및 구성 변경
• 클라우드 네트워크(VPC, 서브넷, 보안그룹, 라우팅) 구성 및 운영
• IDC-클라우드 간 연결(전용선, VPN) 구성 및 운영
• 네트워크 모니터링 시스템(NMS) 운영 및 네트워크 일일/월간/분기 점검
• IDC NAS 운영 관리
• 사무실 출입통제 시스템/CCTV 운영 지원"
3. 인증 및 고객사 보안점검 대응
• ISMS 인증심사 증적자료 작성 및 관리 (보안 운영 영역)
• ISMS-P 인증 준비에 필요한 보안 통제 항목 이행 및 증적 관리
• 고객사 보안점검 인터뷰 및 증적자료 작성
• 온라인 서비스 보안성 관련 고객사 문의 대응 지원
4. 보안 정책 구현 및 개선
• CISO가 수립한 정보보호 정책·지침을 네트워크 및 장비 설정으로 구현
• 취약점 점검 결과에 따른 보완 조치 수행
• 침해사고 대응훈련 참여 및 대응 절차 개선
• 보안장비·솔루션 도입 검토 및 교체 계획 수립 지원
• 인프라 운영 보고서 작성 (네트워크·보안 영역)
[핵심 역량]
• 방화벽, IPS, WAF, DDoS, VPN 등 보안장비를 직접 운영하며 정책을 설계·관리한 경험
• IDC 네트워크와 클라우드 네트워크를 모두 이해하고 두 환경을 안전하게 연결할 수 있는 역량
• 보안관제 이벤트를 분석하고 실제 차단·대응 조치까지 수행한 경험
• ISMS 등 인증심사에서 증적자료를 직접 작성·관리한 경험
• 보안 요구사항을 장비·네트워크 설정으로 정확하게 구현하는 실행력
• 점검·이력 관리를 꼼꼼하게 수행하고 문서로 남기는 성실함
• 상장기업 또는 대고객이 사용하는 미션 크리티컬 SaaS 서비스 인프라 구축 / 설계 / 운영 경험
자격요건
[자격 요건]• 5년 이상의 네트워크 또는 정보보안 엔지니어링 경력
• 방화벽(Fortinet, Palo Alto, 시큐아이 등) 정책 운영 경험
• IPS, WAF, DDoS 방어 장비 중 2종 이상 운영 경험
• IPSec-VPN, SSL-VPN 구성 및 운영 경험
• 라우터, L2/L3/L4 스위치 구성 및 운영 경험 (VLAN, 라우팅, 이중화 등)
• AWS, Azure, GCP, NCP 등 퍼블릭 클라우드의 네트워크(VPC, 보안그룹, 전용선/VPN 연결) 구성 경험
• DB접근제어 또는 DB암호화 솔루션 운영 경험
• NMS 등 네트워크 모니터링 도구 운영 경험
• 보안관제 대응 및 취약점 보완 조치 경험
