

포지션 상세
피지컬 AI 환경을 안전하게, 아우토크립트
자동차에서 시작된 세계 최고 수준의 보안 기술로 피지컬 AI 산업 전반의 새로운 보안 기준을 만들어 갑니다.
AI 모빌리티 시대, 글로벌 보안 규제와 커넥티드 모빌리티 환경을 모두 대응합니다.
• KOREA : 자동차관리법 개정 (2027.08. 전 차종 의무화)
• EU : UNR 155/156 제정 (2024.07. 전 차종 의무화)
• CHINA : GB44495-2024 제정 (2028.01. 전 차종 의무화)
자율주행, 인프라, 전기차, AI모빌리티 등 모든 보안 기술력을 제공하며,
개발·생산·주행·정비 전 주기 보안 체계 지원이 가능한 유일한 기업입니다.
• V2X (Vehicle to Everything) : 차량·인프라·교통 시스템 통신 보안
• V2G (Vehicle to Grid) : 전력망과 연결된 전기차 시스템 보안
2024년 7월부터 유럽으로 수출되는 모든 차량은 보안인증을 획득해야 판매가 가능하며,
아우토크립트는 네덜란드 도로교통청인 RDW로부터 유럽의 자동차 사이버보안 형식인증을 받은
아시아 유일, UN R-155, R-156 평가기관(Technical Service, TS) 입니다.
글로벌 고객사 최다 보유,
국내 1위 자동차 사이버보안 기업의 검증된 보안 기술로 피지컬 AI 환경을 안전하게 만듭니다.
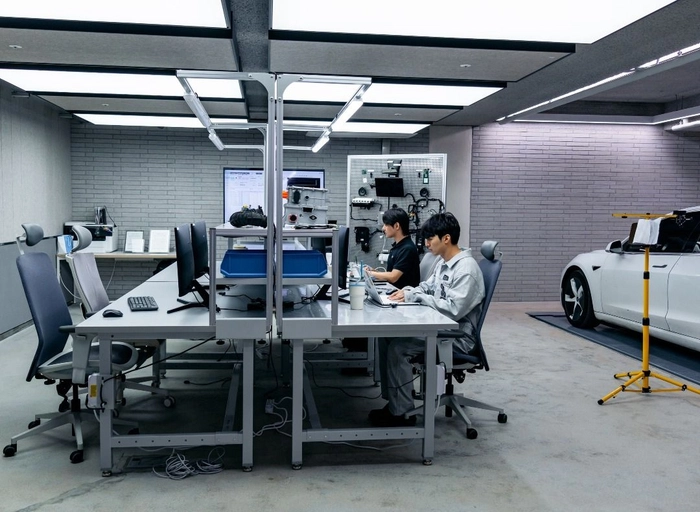
차량과 ECU를 대상으로 다양한 사이버보안 테스트를 수행하며, 자동차의 잠재적인 보안 취약점을 발견하고 검증하는 역할을 담당합니다. 체크리스트 기반 취약점 스캐너(CSTP), Fuzzer, 소프트웨어 구성 분석(SCA) 도구 등을 활용해 취약점을 식별하고, 발견된 이슈의 재현과 영향도를 분석하여 고객이 실제 개선으로 이어갈 수 있도록 결과를 제공합니다. 고객 현장에서 직접 시험 환경을 구축하고 테스트를 수행하는 만큼 현장 중심의 기술 역량과 고객 커뮤니케이션이 중요한 직무입니다. 프로젝트에 따라 고객사 방문 및 장기 상주 근무가 수반될 수 있습니다.
▮ 담당 업무
1) 자동차 사이버보안 테스트 수행
• CSTP를 활용한 체크리스트 기반 보안 취약점 점검
• Fuzzer를 활용한 퍼징 테스트 수행
• SCA 도구를 활용한 SBOM 분석 및 알려진 취약점(CVE) 식별
• 고객 현장 내 시험 환경 구축 및 테스트 수행
2) 테스트 결과 분석 및 보고
• 발견된 취약점 및 이상 동작 재현·검증
• 로그·패킷 등 테스트 증적 수집 및 영향도 분석
• 시험 결과 보고서 작성 및 고객 대상 결과 설명
• 개선 조치 이후 재시험 및 취약점 해소 여부 검증
• 네트워크 프로토콜의 기본 개념을 이해하고 로그 및 패킷 분석이 가능하신 분
• 고객 및 유관 부서와 원활하게 소통하고 기술 내용을 문서화할 수 있는 분
• 고객사 방문 등 잦은 외근 및 프로젝트에 따른 장기 상주 근무가 가능하신 분
자동차에서 시작된 세계 최고 수준의 보안 기술로 피지컬 AI 산업 전반의 새로운 보안 기준을 만들어 갑니다.
AI 모빌리티 시대, 글로벌 보안 규제와 커넥티드 모빌리티 환경을 모두 대응합니다.
• KOREA : 자동차관리법 개정 (2027.08. 전 차종 의무화)
• EU : UNR 155/156 제정 (2024.07. 전 차종 의무화)
• CHINA : GB44495-2024 제정 (2028.01. 전 차종 의무화)
자율주행, 인프라, 전기차, AI모빌리티 등 모든 보안 기술력을 제공하며,
개발·생산·주행·정비 전 주기 보안 체계 지원이 가능한 유일한 기업입니다.
• V2X (Vehicle to Everything) : 차량·인프라·교통 시스템 통신 보안
• V2G (Vehicle to Grid) : 전력망과 연결된 전기차 시스템 보안
2024년 7월부터 유럽으로 수출되는 모든 차량은 보안인증을 획득해야 판매가 가능하며,
아우토크립트는 네덜란드 도로교통청인 RDW로부터 유럽의 자동차 사이버보안 형식인증을 받은
아시아 유일, UN R-155, R-156 평가기관(Technical Service, TS) 입니다.
글로벌 고객사 최다 보유,
국내 1위 자동차 사이버보안 기업의 검증된 보안 기술로 피지컬 AI 환경을 안전하게 만듭니다.
주요업무
▮ 팀 소개차량과 ECU를 대상으로 다양한 사이버보안 테스트를 수행하며, 자동차의 잠재적인 보안 취약점을 발견하고 검증하는 역할을 담당합니다. 체크리스트 기반 취약점 스캐너(CSTP), Fuzzer, 소프트웨어 구성 분석(SCA) 도구 등을 활용해 취약점을 식별하고, 발견된 이슈의 재현과 영향도를 분석하여 고객이 실제 개선으로 이어갈 수 있도록 결과를 제공합니다. 고객 현장에서 직접 시험 환경을 구축하고 테스트를 수행하는 만큼 현장 중심의 기술 역량과 고객 커뮤니케이션이 중요한 직무입니다. 프로젝트에 따라 고객사 방문 및 장기 상주 근무가 수반될 수 있습니다.
▮ 담당 업무
1) 자동차 사이버보안 테스트 수행
• CSTP를 활용한 체크리스트 기반 보안 취약점 점검
• Fuzzer를 활용한 퍼징 테스트 수행
• SCA 도구를 활용한 SBOM 분석 및 알려진 취약점(CVE) 식별
• 고객 현장 내 시험 환경 구축 및 테스트 수행
2) 테스트 결과 분석 및 보고
• 발견된 취약점 및 이상 동작 재현·검증
• 로그·패킷 등 테스트 증적 수집 및 영향도 분석
• 시험 결과 보고서 작성 및 고객 대상 결과 설명
• 개선 조치 이후 재시험 및 취약점 해소 여부 검증
자격요건
• 컴퓨터·전자·자동차·사이버보안 등 관련 분야의 지식 또는 경험을 보유하신 분• 네트워크 프로토콜의 기본 개념을 이해하고 로그 및 패킷 분석이 가능하신 분
• 고객 및 유관 부서와 원활하게 소통하고 기술 내용을 문서화할 수 있는 분
• 고객사 방문 등 잦은 외근 및 프로젝트에 따른 장기 상주 근무가 가능하신 분
