포지션 상세
Playtag는 AI 기반 행동분석 서비스 스토리라인(StoryLine)을 통해 영유아 교육기관에서 아이를 이해하는 방식을 바꾸고 있습니다.
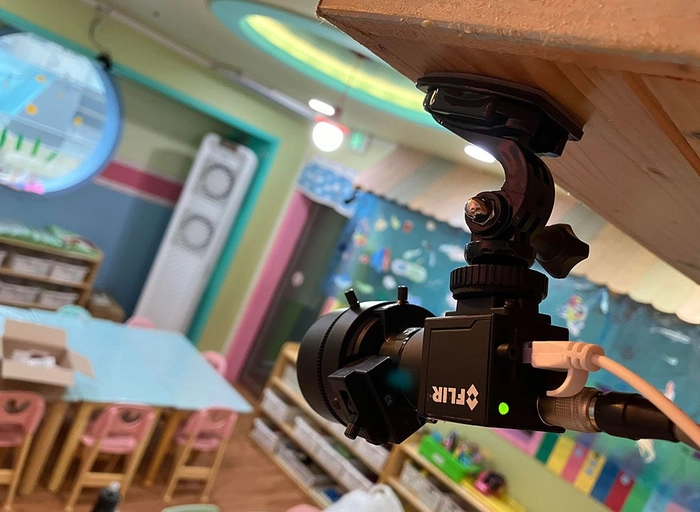
스토리라인은 교육기관에 설치된 관찰 시스템을 통해 아이들의 행동을 분석하고 교사에게 아이 맞춤형 지원 가이드를 제공하는 서비스입니다.
* 기업에 관한 자세한 사항은 기업 홈페이지(https://www.playtag.ai/) 참고 부탁드립니다.
* 회사 소개 영상 : https://youtu.be/6cdq_RzTjxE
플레이태그의 개발팀과 리서치팀이 사용하는 AWS 인프라를 안정적으로 운영하고, 자동화·비용 효율·클라우드 보안을 개선합니다. 각 팀과 협업해 인프라 현황과 공통 운영 기준을 정비하며, 문제 발견부터 개선 설계와 실행까지 주도할 시니어 엔지니어를 찾습니다.
• 개발팀·리서치팀의 AWS 인프라 현황을 파악하고, Kubernetes 등 서비스 인프라를 설계·운영·개선합니다.
• Terraform 등 IaC를 활용해 인프라를 코드화하고, 공통 운영 기준과 변경 관리 절차를 정비합니다.
• 모니터링·로깅·알림 체계를 운영하고, 장애 원인 분석과 재발 방지 개선을 주도합니다.
• 백업·재해 복구 체계를 설계·개선하고, 정기적인 복구 검증을 수행합니다.
• AWS 비용과 사용량을 통합적으로 파악하고, 미사용 자원 정리·비용 최적화·용량 계획을 수행합니다.
■ 배포 자동화와 개발 생산성
• 개발팀과 협업하여 CI/CD 파이프라인과 배포 자동화의 안정성·효율을 개선합니다.
• 이미지·의존성 취약점 검사 등 보안 점검을 배포 파이프라인에 연동하고 자동화합니다.
• AWS 변경·알림의 영향을 분석하고, 유관 팀·공급사와 기술 지원 및 개선을 진행합니다.
■ AWS 클라우드 보안
• AWS 계정 구조와 IAM 권한을 관리하고, 최소권한 원칙과 정기적인 권한 검토를 적용합니다.
• 네트워크 접근 통제·외부 노출 자원·데이터 암호화와 시크릿·암호화 키 관리 체계를 설계·운영합니다.
• CloudTrail·GuardDuty 등으로 보안 위협을 모니터링하고, 인프라 보안 이벤트를 분석·대응합니다.
• 서버·컨테이너 하드닝과 보안 패치를 관리하고, 인프라 취약점의 위험도 평가와 조치를 수행합니다.
• 보안 인증·감사 대응 시 유관 담당자와 협업하여 인프라 영역의 기술 통제를 개선하고 증적을 제공합니다.
• AWS 기반 프로덕션 서비스 인프라를 운영한 경험이 있으신 분
• AWS 계정·IAM 권한, 네트워크 접근 통제, 보안 로그, 키·시크릿 관리 등 클라우드 보안 실무 경험이 있으신 분
• Terraform 등 IaC 도구와 Kubernetes·컨테이너 환경의 실무 운영 경험이 있으신 분
• CI/CD 파이프라인을 설계·운영하고 배포 환경을 개선한 경험이 있으신 분
• Linux 시스템과 네트워크를 깊이 이해하고, 장애 원인을 분석해 해결을 주도한 경험이 있으신 분
• Python, Go, Shell 등 하나 이상의 언어로 운영 업무를 자동화할 수 있으신 분
• 인프라 운영 문제를 스스로 발견하고, 우선순위를 정해 개선안을 설계·실행한 경험이 있으신 분
• 개발·리서치 등 유관 팀과 운영 기준과 역할을 조율하고, 필요한 내용을 문서화할 수 있으신 분
스토리라인은 교육기관에 설치된 관찰 시스템을 통해 아이들의 행동을 분석하고 교사에게 아이 맞춤형 지원 가이드를 제공하는 서비스입니다.
* 기업에 관한 자세한 사항은 기업 홈페이지(https://www.playtag.ai/) 참고 부탁드립니다.
* 회사 소개 영상 : https://youtu.be/6cdq_RzTjxE
플레이태그의 개발팀과 리서치팀이 사용하는 AWS 인프라를 안정적으로 운영하고, 자동화·비용 효율·클라우드 보안을 개선합니다. 각 팀과 협업해 인프라 현황과 공통 운영 기준을 정비하며, 문제 발견부터 개선 설계와 실행까지 주도할 시니어 엔지니어를 찾습니다.
주요업무
■ 인프라 운영과 안정성• 개발팀·리서치팀의 AWS 인프라 현황을 파악하고, Kubernetes 등 서비스 인프라를 설계·운영·개선합니다.
• Terraform 등 IaC를 활용해 인프라를 코드화하고, 공통 운영 기준과 변경 관리 절차를 정비합니다.
• 모니터링·로깅·알림 체계를 운영하고, 장애 원인 분석과 재발 방지 개선을 주도합니다.
• 백업·재해 복구 체계를 설계·개선하고, 정기적인 복구 검증을 수행합니다.
• AWS 비용과 사용량을 통합적으로 파악하고, 미사용 자원 정리·비용 최적화·용량 계획을 수행합니다.
■ 배포 자동화와 개발 생산성
• 개발팀과 협업하여 CI/CD 파이프라인과 배포 자동화의 안정성·효율을 개선합니다.
• 이미지·의존성 취약점 검사 등 보안 점검을 배포 파이프라인에 연동하고 자동화합니다.
• AWS 변경·알림의 영향을 분석하고, 유관 팀·공급사와 기술 지원 및 개선을 진행합니다.
■ AWS 클라우드 보안
• AWS 계정 구조와 IAM 권한을 관리하고, 최소권한 원칙과 정기적인 권한 검토를 적용합니다.
• 네트워크 접근 통제·외부 노출 자원·데이터 암호화와 시크릿·암호화 키 관리 체계를 설계·운영합니다.
• CloudTrail·GuardDuty 등으로 보안 위협을 모니터링하고, 인프라 보안 이벤트를 분석·대응합니다.
• 서버·컨테이너 하드닝과 보안 패치를 관리하고, 인프라 취약점의 위험도 평가와 조치를 수행합니다.
• 보안 인증·감사 대응 시 유관 담당자와 협업하여 인프라 영역의 기술 통제를 개선하고 증적을 제공합니다.
자격요건
• DevOps, SRE 또는 인프라 엔지니어 경력 7년 이상이신 분• AWS 기반 프로덕션 서비스 인프라를 운영한 경험이 있으신 분
• AWS 계정·IAM 권한, 네트워크 접근 통제, 보안 로그, 키·시크릿 관리 등 클라우드 보안 실무 경험이 있으신 분
• Terraform 등 IaC 도구와 Kubernetes·컨테이너 환경의 실무 운영 경험이 있으신 분
• CI/CD 파이프라인을 설계·운영하고 배포 환경을 개선한 경험이 있으신 분
• Linux 시스템과 네트워크를 깊이 이해하고, 장애 원인을 분석해 해결을 주도한 경험이 있으신 분
• Python, Go, Shell 등 하나 이상의 언어로 운영 업무를 자동화할 수 있으신 분
• 인프라 운영 문제를 스스로 발견하고, 우선순위를 정해 개선안을 설계·실행한 경험이 있으신 분
• 개발·리서치 등 유관 팀과 운영 기준과 역할을 조율하고, 필요한 내용을 문서화할 수 있으신 분
